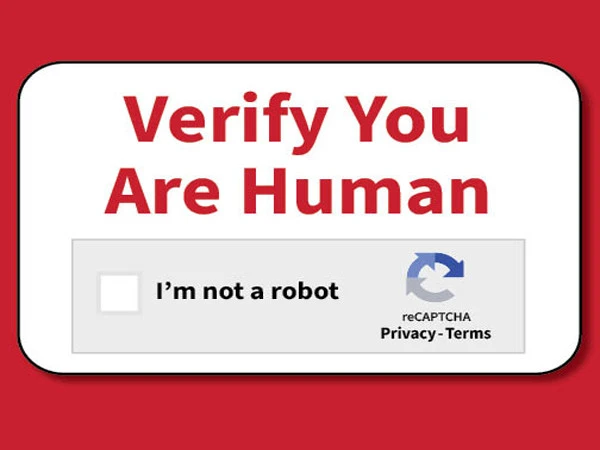
سائبر جرائم پیشہ افراد نے انٹرنیٹ صارفین کے کمپیوٹرز میں نقصان دہ سافٹ ویئر داخل کرنے کے لیے ایک نیا اور خطرناک طریقہ اختیار کر لیا ہے جس میں جعلی انسانی تصدیق (کیپچا) کے نام پر صارفین کو دھوکا دے کر خود ہی اپنے کمپیوٹرز میں میل ویئر انسٹال کرنے پر آمادہ کیا جاتا ہے۔
سائبر سیکیورٹی ماہرین نے اس طریقہ کار کو کلک فکس کا نام دیا ہے جس کے ذریعے صارفین کو کسی ویب سائٹ پر انسانی شناخت کی تصدیق کے لیے تصاویر منتخب کرنے یا حروف لکھنے کے بجائے کی بورڈ پر مخصوص بٹن دبانے اور پھر انٹر پریس کرنے کی ہدایت کی جاتی ہے۔
سائبر سیکیورٹی کمپنی میل ویئر بائٹس کے محقق کرس فسٹوچنک کے مطابق کلک فکس اس وقت سائبر جرائم پیشہ افراد کی جانب سے استعمال ہونے والی جدید ترین اور مقبول ترین میل ویئر مہمات میں سے ایک ہے۔
ان کا کہنا ہے کہ عام انٹرنیٹ صارفین روزانہ مختلف ویب سائٹس پر انسانی شناخت کی تصدیق کے مراحل سے گزرتے ہیں، اس لیے وہ ایسے پیغامات کو معمول کی کارروائی سمجھ کر ان پر عمل کر لیتے ہیں۔ سائبر مجرم اسی اعتماد کا فائدہ اٹھاتے ہیں۔
ماہر کے مطابق صارفین اپنے سیکیورٹی سافٹ ویئر پر بھی بھروسا کرتے ہیں لیکن کلک فکس کے ذریعے انہیں خود ایسے اقدامات کرنے پر آمادہ کیا جاتا ہے جو ان کے کمپیوٹر کو نقصان دہ سافٹ ویئر سے متاثر کر سکتے ہیں۔
انہوں نے خبردار کیا کہ موجودہ دور میں کمپیوٹرز میں میل ویئر داخل کرنے کے لیے کلک فکس سب سے زیادہ استعمال ہونے والے طریقوں میں شامل ہے۔ تاہم، سائبر حملوں کے دیگر طریقے بھی موجود ہیں۔
ماہرین نے انٹرنیٹ صارفین کو مشورہ دیا ہے کہ اگر کسی ویب سائٹ پر انسانی تصدیق کے نام پر کی بورڈ سے مخصوص کمانڈز چلانے، غیر معمولی بٹن دبانے یا کمپیوٹر میں کوئی کمانڈ پیسٹ کرنے کا کہا جائے تو اس پر عمل نہ کریں۔
سائبر سیکیورٹی ماہرین کے مطابق کسی بھی مشکوک تصدیقی عمل سے گریز کرنا اور ویب سائٹس کی حقیقت جانچنا آن لائن فراڈ اور میل ویئر حملوں سے محفوظ رہنے کے لیے انتہائی ضروری ہے۔
Source link