نئی دہلی — ویب سائٹ ٹیسٹنگ پلیٹ فارم آپٹیمائزلی میں سیکوریٹی نقب زنی کے باعث زوم، بی بی سی، سی این این، فاکس نیوز، ایچ ایس بی سی، آئیکیا، سیلز فورس اور گٹ لیب سمیت دنیا کے کم از کم 178 بڑے اداروں کی ویب سائٹس کے صارفین خطرناک میلویئر کے سامنے آئے۔ سائبر سیکوریٹی فرم رپورٹ یو آر آئی کے مطابق حملے کا مقصد کرپٹو کرنسی کی ادائیگیاں چرانا اور حساس ڈیٹا حاصل کرنا تھا۔
رپورٹ یو آر آئی نے اپنی تحقیقات میں آپٹیمائزلی کی 1,611 اسکرپٹس میں سے 188 میں خطرناک کوڈ کی نشاندہی کی، جو 178 اداروں سے منسلک تھے۔ فرم کے مطابق متاثرہ تنظیموں کی اصل تعداد اس سے زیادہ ہو سکتی ہے۔
حملے کا پہلا ثبوت امریکی مشرقی وقت کے مطابق اتوار کی رات 9:11 بجے، یعنی ہندوستانی وقت کے مطابق پیر کی صبح 8:41 بجے، بی بی سی کے زائرین کو پیش کیے گئے کوڈ میں ملا۔
یہ میلویئر ایک کثیر المقاصد کٹ کی طرح کام کر رہا تھا۔ اس نے ادائیگی کے دوران کرپٹو کرنسی والٹ کے پتے تبدیل کر کے رقم حملہ آور کے والٹ میں بھیج دی۔ پیر کی دوپہر 2:25 بجے، یعنی ہندوستانی وقت کے مطابق تقریباً رات 11:55 بجے تک حملہ آوروں کے والٹ میں تقریباً 7,040 ڈالر کی کرپٹو کرنسی کے لین دین کی تصدیق ہو چکی تھی۔
اس کے علاوہ یہ کوڈ پیمنٹ کارڈ کی تفصیلات، براؤزر کوکیز اور اسکرین شاٹس چرانے کی صلاحیت رکھتا تھا۔ یہ کوڈ آئی فون اور آئی پیڈ کے پرانے ورژن کو نشانہ بنا رہا تھا، جبکہ نئے ورژن والے آئی فون اور آئی پیڈ کی معلومات اکٹھا کر رہا تھا۔
سائبر سیکوریٹی ماہرین کے مطابق حملہ آوروں نے آپٹیمائزلی کے پروجیکٹ جاوا اسکرپٹ فیچر میں اپنا کوڈ داخل کیا۔ چونکہ یہ کوڈ آپٹیمائزلی کے قابل اعتماد ڈومین سے آ رہا تھا، اس لیے متاثرہ ویب سائٹس کا اپنا نظام محفوظ ہونے کے باوجود صارفین اس کا شکار بن گئے۔
آپٹیمائزلی نے باضابطہ بیان جاری کر کے سیکوریٹی واقعے کی تصدیق کی۔ کمپنی نے کہا کہ ایک غیر مجاز فریق نے اس کے پلیٹ فارم کی کمزوری کا فائدہ اٹھا کر بعض صارفین کے پروجیکٹس میں یہ کوڈ ڈال دیا تھا۔
کمپنی نے دعویٰ کیا کہ اس نے کمزوری کو دور کر کے متاثرہ پروجیکٹس سے خطرناک کوڈ ہٹا دیا ہے اور مستقبل میں ایسے حملوں کو روکنے کے لیے اضافی حفاظتی اقدامات نافذ کیے ہیں۔
رپورٹ یو آر آئی کے بانی اسکاٹ ہیلمی نے کہا کہ 16 نومبر کو متاثرہ 188 اسکرپٹس سے خطرناک کوڈ ہٹا دیا گیا تھا، تاہم تصدیق شدہ کرپٹو چوری سے ظاہر ہوتا ہے کہ حملے کے مالی اثرات پہلے ہی ہو چکے تھے۔
سائبر سیکوریٹی ماہرین نے صارفین کو مشورہ دیا ہے کہ وہ 16 نومبر کو کی گئی کرپٹو ادائیگیوں کی دوبارہ جانچ کریں، اپنے براؤزرز اور پاس ورڈز اپ ڈیٹ کریں اور مشکوک ویب سائٹس پر ادائیگی یا ذاتی معلومات درج کرنے سے گریز کریں۔
ماہرین کے مطابق اس حملے نے یہ ظاہر کیا کہ صرف بڑی کمپنیوں کے اپنے سسٹمز محفوظ ہونا کافی نہیں، بلکہ تیسرے فریق کی ویب سروسز اور سپلائی چین بھی سائبر سیکوریٹی کے لیے اہم خطرہ بن سکتے ہیں۔
متعلقہ پوسٹ
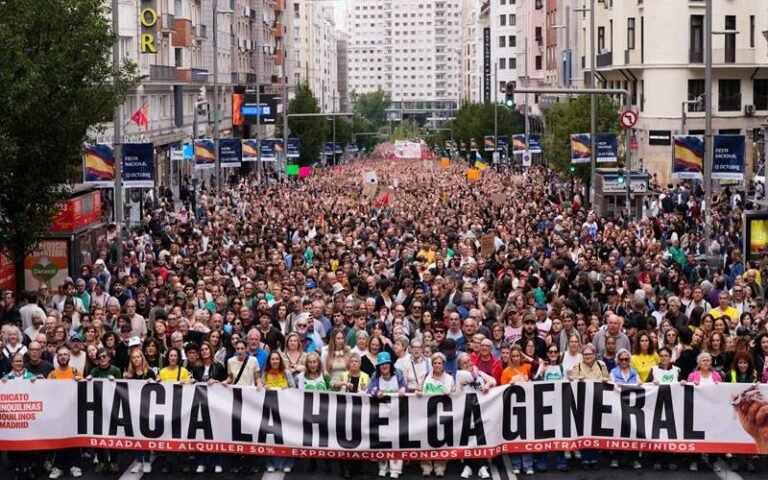
کرایوں میں اضافہ پر احتجاج سپین میں اچانک قبل از وقت انتخابات کا اعلان کر دیا گیا
(ویب ڈیسک)کرایوں میں اضافے کے خلاف احتجاج نے ہسپانوی وزیراعظم پیدرو سانچیز کو قبل از وقت انتخابات پر مجبور کردیا ہے۔ کرایوں میں اضافے اوربےدخلی کےخلاف احتجاج کے بعد سپین میں قبل از وقت عام انتخابات کا اعلان کیا گیا۔ سپین میں عام انتخابات 29 نومبر کو ہوں گے،جو پہلے اگلے سال گرمیوں میں متوقع تھے۔ بوڑھی خاتون کوگھر سے…
پاک-چین دوستی نئے دور میں داخل — وزیراعظم شہباز شریف کی بیجنگ میں پریمیئر لی چیانگ سے ملاقات
بیجنگ، 25 مئی 2026 — وزیراعظم محمد شہباز شریف نے پیر کو بیجنگ میں چینی وزیراعظم لی چیانگ سے اہم ملاقات کی۔ یہ ملاقات پاکستان اور چین کے درمیان سفارتی تعلقات کی 75ویں سالگرہ کے موقع پر ہوئی۔دونوں رہنماؤں نے ہر موسم میں قائم رہنے والی اسٹریٹجک کوآپریٹو پارٹنرشپ کی مضبوطی کا اعادہ کیا۔ وزیراعظم نے دونوں ممالک کی دوستی…
میں بڑا فیصلہ کرنے جا رہا ہوں کہ ایران کو تباہ کردوں یا انہیں دوبارہ پنپنے دوں: ڈونلڈ ٹرمپ
امریکی صدر ڈونلڈ ٹرمپ نے کہا ہے کہ وہ بڑا فیصلہ کرنے جا رہے ہیں، انہیں فیصلہ کرنا ہے کہ وہ ایران کو تباہ کردیں یا انہیں دوبارہ پنپنے دیں۔ امریکی صدر نے مزید کہا کہ ایران مشرق وسطیٰ میں بدمعاشی کرتا تھا لیکن اب نہیں کرسکتا، ایران کسی صورت ایٹمی ہتھیار نہیں رکھ سکتا، ایران دنیا میں دہشتگردی کو پروموٹ…
نئی دہلی میں زہریلی آلودگی کے ساتھ شدید دھند، فضائی آمدورفت شدید متاثر
نئی دہلی میں زہریلی آلودگی کے ساتھ شدید دھند، فضائی آمدورفت شدید متاثر بھارتی حکام نے تاحال منسوخ یا تاخیر کا شکار ہونے والی پروازوں کی سرکاری تعداد جاری نہیں کی ویب ڈیسک December 15, 2025 بھارتی دارالحکومت نئی دہلی میں پیر کے روز زہریلی فضائی آلودگی کے دوران شدید دھند چھا جانے کے باعث فضائی آپریشن بری طرح متاثر…
ربیعہ احسن کیس، پستول غیر لائسنس شدہ تھا، ملزم کا پولی گرافک ٹیسٹ کرائیں گے: پولیس حکام
راولپنڈی پولیس کے اعلی عہدے دار نے منگل کو انڈپینڈنٹ اردو کو بتایا ہے کہ پولیس نے ملزم کا پولی گرافک ٹیسٹ کرانے کا فیصلہ کیا ہے۔ تفتیشی افسر منتظر عباس نے انڈپینڈنٹ اردو کو بتایا کہ وہ ’مقدمہ سے متعلق پیش رفت نہیں بتا سکتے تاہم ملزم کے پاس غیر لائسنس شدہ پستول تھا۔‘ اس سے قبل راولپنڈی کی…
پارلیمنٹ کا مشترکہ اجلاس کل صبح ساڑھے دس بجے، سخت سیکیورٹی انتظامات — مہمانوں کا داخلہ مکمل ممنوع
اسلام آباد — پارلیمنٹ کے دونوں ایوانوں کا مشترکہ اجلاس کل پیر 2 مارچ 2026 کو صبح ساڑھے دس بجے منعقد ہوگا۔ اجلاس کے وقت میں تبدیلی صدر آصف علی زرداری کی ہدایت پر کی گئی۔ یہ اجلاس نئے پارلیمانی سال کے آغاز پر آئینی تقاضے کے تحت طلب کیا گیا ہے۔ صدر آصف علی Zardari بطور صدر پاکستان نویں…